PHP-Sicherheitsupdates vom 21. Oktober 2026
Am 21. Oktober 2026 veröffentlichte PHP Sicherheitsupdates für zwei kritische Schwachstellen. Diese Schwachstellen können Angreifern erlauben, ohne Anmeldung Code auf einem Server auszuführen. Dieser Leitfaden erklärt, was Sie nach einer Datenpanne in Deutschland und der EU tun sollten.
PHP (Software zum Betrieb vieler Webanwendungen) wird für Unternehmenswebsites und Geschäftssysteme eingesetzt. Betroffen sein können CRM-Systeme (Kundenverwaltung), ERP-Systeme (Planung betrieblicher Ressourcen), Abrechnungssysteme und Kundenportale. Die folgenden Hinweise richten sich an mittelständische B2B-Unternehmen in Deutschland. Sie richten sich auch an US-Unternehmen, deren Datenverarbeitung unter die DSGVO fällt.
Der offizielle PHP-Sicherheitshinweis beschreibt die Ausführung von Code mit den Rechten des Webworkers (des Prozesses, der die Website ausführt). Angreifer erhalten dadurch nicht automatisch Root-Zugriff (volle Kontrolle über den Server). Gefährdet sein können Datenbanken, Dateien und Zugangsschlüssel für angebundene Dienste, auf die dieser Prozess zugreifen kann.
Eine Schwachstelle beweist keine Datenpanne. Auch das Datum der Veröffentlichung ist vom Datum der Entdeckung zu unterscheiden. Jedes Unternehmen muss seine eigenen Systeme prüfen.
Wie Webdelo alle Kunden mit Supportvertrag aktualisierte
Unser Team installierte die dringenden PHP-Updates für alle Kunden mit Supportvertrag. Unser technischer Leiter Andreas Popov, CTO von Webdelo, beschrieb die Arbeit am 22. Oktober 2026:
"Sobald die PHP-Updates erschienen waren, installierten wir sie umgehend bei allen Kunden mit Supportvertrag. Unsere Ingenieure arbeiteten bis spät in die Nacht im Büro. Unsere Kunden nutzten unterschiedliche PHP-Versionen. Das haben wir bei den Updates berücksichtigt."
Diese dringenden Updates behoben die Schwachstellen. Die Prüfung, ob es vor dem Update unbefugte Zugriffe auf ein System gab, ist eine separate Aufgabe.
Kurzer technischer Hinweis für IT-Teams
CERT-EU (das Cybersicherheitsteam der EU-Institutionen) bewertete beide Schwachstellen mit 9,2 von 10 Punkten nach CVSS (einem Bewertungssystem für den Schweregrad von Schwachstellen). Der Sicherheitshinweis nennt CVE-2026-109618 und CVE-2026-109619.
- Erste Versionen mit Fehlerbehebung: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
- Ältere Versionsreihen: Bei PHP 8.1 und früher ist der Wechsel auf eine unterstützte Versionsreihe oder ein korrigiertes Anbieterpaket nötig. Prüfen Sie Backports des Anbieters (nachträglich in ältere Pakete übernommene Korrekturen) auf die Behebung beider Schwachstellen.
- Betroffene Installationen: Alle PHP-Installationen, die Webanfragen verarbeiten, können betroffen sein. Ob sich die Schwachstellen ausnutzen lassen, hängt von der Erstellung der PHP-Software, den Erweiterungen und der Konfiguration ab.
- Update prüfen: Aktualisieren Sie PHP selbst. Ein Update des CMS (Software zur Verwaltung von Website-Inhalten) oder eines Plugins aktualisiert PHP nicht. Prüfen Sie anschließend die tatsächlich laufende PHP-Version.
- Vorübergehender Schutz: Eine WAF (ein Filter für Webanfragen) ersetzt das Update nicht. CERT-EU empfiehlt, die Isolierung der aus dem Internet erreichbaren Anwendung zu erwägen. Das gilt, wenn sich das Update nicht schnell installieren und prüfen lässt.
Incident-Response-Plan: Erste Schritte und Zuständigkeiten
Bestimmen Sie eine Person, die die Reaktion koordiniert. Erfassen Sie den Zeitpunkt der Entdeckung und die bekannten Fakten. Stellen Sie die Systeme wieder her und bewerten Sie gleichzeitig die Risiken für Menschen. Dokumentieren Sie währenddessen alle Entscheidungen und Maßnahmen.
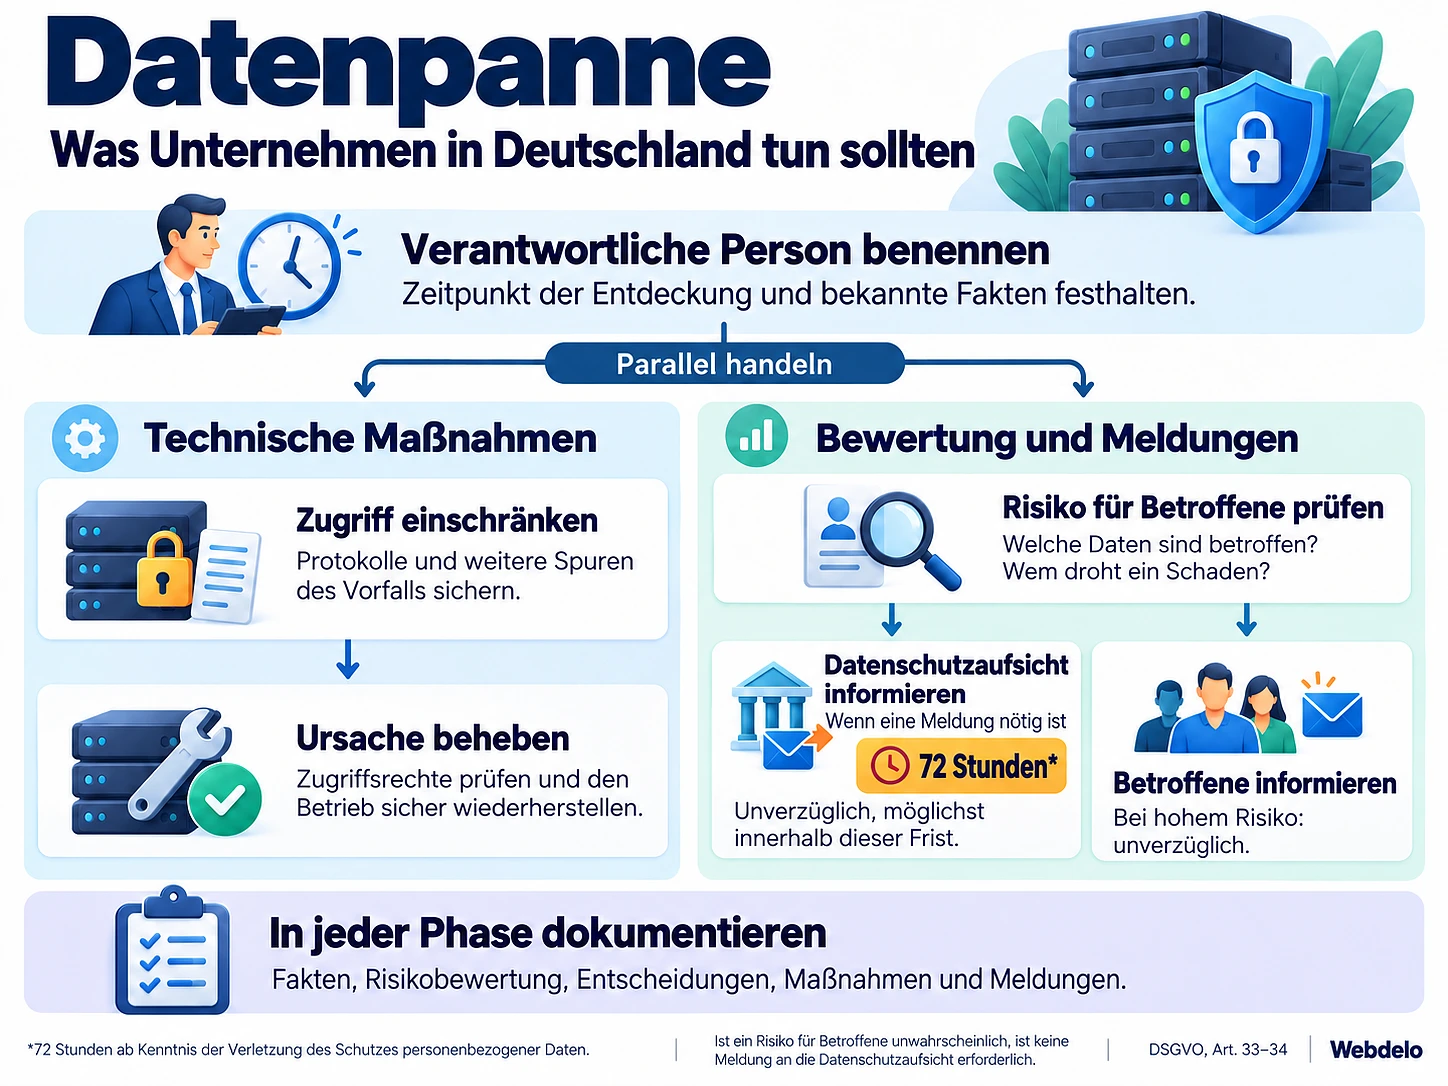
- Beziehen Sie die zuständigen Personen ein. Dazu gehören die Geschäftsleitung, die IT oder Ihr IT-Dienstleister sowie Ihr Datenschutzbeauftragter oder Anwalt.
- Begrenzen Sie gefährliche Zugriffe. Isolieren Sie betroffene Dienste, wenn nötig. Sichern Sie Protokolle und andere Beweise vor Änderungen, die diese zerstören könnten.
- Ermitteln Sie das Ausmaß. Stellen Sie fest, welche Systeme, personenbezogenen Daten und Menschen betroffen sind. Prüfen Sie, ob unbefugte Zugriffe weiter stattfinden.
- Prüfen Sie die Meldepflichten. Bewerten Sie die Risiken für Menschen parallel zu den technischen Arbeiten. Warten Sie nicht auf die Reparatur oder den Abschluss der Untersuchung.
- Stellen Sie den sicheren Betrieb wieder her. Beheben Sie die Ursache und unterbinden Sie unbefugte Zugriffe. Prüfen Sie das System, bevor es wieder regulär genutzt wird.
Nach der DSGVO (Datenschutz-Grundverordnung der EU zum Schutz personenbezogener Daten) beginnt die Meldefrist bei hinreichender Gewissheit über eine Verletzung des Schutzes personenbezogener Daten. Besteht eine Meldepflicht gegenüber der Datenschutzbehörde, muss die Meldung unverzüglich erfolgen. Soweit möglich, ist eine Meldung innerhalb von 72 Stunden erforderlich. Fehlende Angaben können schrittweise nachgereicht werden.
Betroffene Menschen müssen unverzüglich informiert werden, wenn voraussichtlich ein hohes Risiko besteht. Dabei gelten gesetzliche Ausnahmen. Ein IT-Dienstleister, der Daten für einen Kunden verarbeitet, muss diesen Kunden unverzüglich informieren. Die 72 Stunden sind keine Reparaturfrist. Sie sind auch keine allgemeine Frist für die Benachrichtigung betroffener Menschen.
Die Empfehlungen des NIST (US-Institut für Standards und Technologie) zum Umgang mit Sicherheitsvorfällen verbinden Vorbereitung, Reaktion, Wiederherstellung und Verbesserung. Sie bieten eine praktische Grundlage. Für die hier beschriebenen Meldepflichten gilt deutsches und europäisches Recht.
Beweisverlust in den ersten Stunden vermeiden
Löschen Sie betroffene Systeme nicht und installieren Sie sie nicht neu, bevor Beweise gesichert sind. Ein System vom Netzwerk zu trennen ist etwas anderes, als es auszuschalten. Der gemeinsame Leitfaden mehrerer US-Behörden zu Ransomware warnt vor Beweisverlust beim Ausschalten. Dabei können Beweise im Arbeitsspeicher verloren gehen.
Eine Datensicherung stellt den Zugriff auf Daten wieder her. Sie kann eine zuvor vom Angreifer erstellte Kopie nicht rückgängig machen. Ein Sicherheitsupdate behebt eine bekannte Schwachstelle. Es beweist nicht, dass vor dem Update niemand eingedrungen ist.
Datenschutzvorfall melden: Was als Datenpanne gilt
Eine Verletzung des Schutzes personenbezogener Daten ist ein Sicherheitsvorfall, bei dem solche Daten verloren gehen, zerstört oder verändert werden. Dazu gehören auch eine unzulässige Offenlegung oder ein unrechtmäßiger Zugriff. Eine versehentliche Offenlegung kann bereits ausreichen. Ein Angriff ist dafür nicht erforderlich.
Der Leitfaden des EDSA (Europäischer Datenschutzausschuss, das Gremium der EU-Datenschutzbehörden) zu Datenpannen erklärt diese Kategorien. Prüfen Sie bei einer ersten Bewertung:
- Ob jemand ohne Berechtigung auf personenbezogene Daten zugegriffen oder sie erhalten hat.
- Ob personenbezogene Daten unbefugt verändert wurden.
- Ob personenbezogene Daten verloren gingen, zerstört wurden oder nicht mehr verfügbar sind.
Ransomware (Schadsoftware, die den Zugriff auf Daten blockiert) kann eine Datenpanne verursachen, auch ohne nachgewiesene Kopie der Daten. Auch fehlende Verfügbarkeit kann Menschen schaden.
B2B-Datensätze enthalten häufig personenbezogene Daten. Beispiele sind namentlich genannte Ansprechpartner und ihre geschäftlichen E-Mail-Adressen. Auch Benutzerkonten und Gehaltsunterlagen können Personen identifizierbar machen.
Reine Unternehmensinformationen ohne personenbezogene Daten fallen nicht automatisch unter die DSGVO. Verträge und andere Vorschriften können sie schützen. Eine Datenpanne belegt nicht automatisch einen DSGVO-Verstoß und führt nicht automatisch zu einem Bußgeld.
Versehentliche Offenlegung durch eine Schul-E-Mail
Andreas Popov berichtete von einem persönlichen Erlebnis mit einer Privatschule in Prag. Bei einem E-Mail-Versand wurden die E-Mail-Adressen der Eltern für andere Empfänger sichtbar. Die Schule bereitete daraufhin Mitteilungen und Unterlagen zum Vorfall vor.
Dieser Bericht wurde nicht unabhängig anhand von Dokumenten geprüft. Eine offengelegte Adressliste muss bewertet und dokumentiert werden. Ob eine Meldung nötig ist, hängt vom Risiko ab.
Datenpanne melden: Pflichten nach Art. 33 DSGVO
Dokumentieren Sie jede Verletzung des Schutzes personenbezogener Daten intern. Informieren Sie die Behörde unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden. Diese Pflicht entfällt, wenn ein Risiko für Menschen unwahrscheinlich ist. Informieren Sie betroffene Menschen unverzüglich, wenn voraussichtlich ein hohes Risiko besteht. Dabei gelten die gesetzlichen Ausnahmen.
| Empfänger | Voraussetzung | Frist | Wesentliche Angaben |
|---|---|---|---|
| Interne Dokumentation von Datenpannen | Jede Verletzung des Schutzes personenbezogener Daten nach Art. 33 Abs. 5 DSGVO | Fortlaufend während der Bearbeitung dokumentieren | Fakten, Auswirkungen, Risikobewertung, Entscheidungen und Abhilfemaßnahmen |
| Datenschutzbehörde | Sofern ein Risiko für die Rechte und Freiheiten von Menschen nicht unwahrscheinlich ist | Unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden | Art, Umfang, Kontaktdaten, wahrscheinliche Folgen und Gegenmaßnahmen |
| Betroffene Menschen | Voraussichtlich hohes Risiko, vorbehaltlich der Ausnahmen nach Art. 34 | Unverzüglich | Verständliche Erklärung, Kontaktdaten, wahrscheinliche Folgen und Schutzmaßnahmen |
| B2B-Kunde | Sie verarbeiten betroffene personenbezogene Daten im Auftrag des Kunden | Unverzüglich nach Bekanntwerden | Bekannte Fakten und Informationen, die der Kunde für seine Reaktion benötigt |
Nach den Meldeleitlinien des EDSA gilt eine Datenpanne als bekannt, sobald hinreichende Gewissheit besteht, dass ein Vorfall den Schutz personenbezogener Daten verletzt hat. Die Frist beginnt vor Abschluss der Untersuchung. Die 72 Stunden sind keine allgemeine Wartezeit.
Übermitteln Sie zunächst die verfügbaren Informationen, wenn noch Angaben fehlen. Reichen Sie den Rest schrittweise ohne unangemessene weitere Verzögerung nach. Bei einer Meldung nach mehr als 72 Stunden müssen Sie die Verzögerung begründen.
Die Meldung an die Behörde sollte enthalten:
- Die Art der Datenpanne.
- Soweit möglich, die Kategorien und ungefähre Zahl der betroffenen Menschen und Datensätze.
- Einen Datenschutzbeauftragten oder eine andere Kontaktstelle.
- Die wahrscheinlichen Folgen.
- Bereits ergriffene oder geplante Maßnahmen zur Behebung der Datenpanne und zur Begrenzung von Schäden.
Eine Ausnahme von der Benachrichtigung betroffener Menschen kann bei wirksamer Verschlüsselung gelten. Diese muss die betroffenen Daten für Unbefugte unlesbar machen. Der Schutz setzt voraus, dass die Schlüssel sicher bleiben. Prüfen Sie die tatsächlichen Umstände, bevor Sie sich auf eine Ausnahme berufen.
Welche deutsche Behörde zuständig ist
Die meisten privaten Unternehmen melden Vorfälle an die Datenschutzbehörde ihres Bundeslandes. Die BfDI (Bundesbeauftragte für den Datenschutz und die Informationsfreiheit) beaufsichtigt Bundesbehörden und bestimmte Branchen. Dazu gehören Telekommunikation und Postdienste.
Im offiziellen Verzeichnis der Datenschutzbehörden der Länder finden Sie die zuständige Stelle. Bei grenzüberschreitender Verarbeitung muss die Zuständigkeit gesondert geprüft werden.
Das deutsche Gesetz zur Umsetzung von NIS2 (EU-Vorschriften zur Cybersicherheit bestimmter Organisationen) trat am 6. Dezember 2025 in Kraft. Erfasste Organisationen müssen erhebliche Vorfälle auch dem BSI (Bundesamt für Sicherheit in der Informationstechnik) melden. Diese Pflichten ersetzen die DSGVO-Meldung nicht.
Wenn der Vorfall beim IT-Dienstleister auftritt
Ein Auftragsverarbeiter (ein Anbieter, der personenbezogene Daten für einen Kunden verarbeitet) muss den Kunden nach Bekanntwerden unverzüglich informieren. Er darf nicht auf seine vollständige eigene Risikobewertung warten. Der Verantwortliche (die Organisation, die über Zweck und Art der Datenverarbeitung entscheidet) bleibt für die Meldung an die Behörde zuständig.
Die tatsächliche Tätigkeit bestimmt diese Rollen. Wer den Support überträgt, überträgt damit nicht die gesamte Verantwortung. Eine vertragliche Frist zur Information des Kunden kann die DSGVO-Fristen nicht verlängern.
Vereinbaren Sie vor Arbeitsbeginn Ansprechpartner für Vorfälle und Eskalationswege. Legen Sie fest, wie der Dienstleister bei der Beweissicherung und bei Meldungen hilft. Unser Leitfaden Kundendaten bei der Zusammenarbeit mit IT-Dienstleistern schützen behandelt dazu passende Fragen zu Zugriffsrechten und Verantwortung.
Was eine Datenpanne Ihr Unternehmen kosten kann
Eine Datenpanne verursacht Kosten, bevor ein mögliches Bußgeld geprüft wird. Während der Untersuchung und Wiederherstellung kann die Arbeit stillstehen. Meldungen und Kundenfragen binden Personal. Behörden können Abhilfemaßnahmen anordnen. Betroffene Menschen können Schadenersatz verlangen.
Der Gesetzestext der DSGVO gibt den Behörden mehrere Befugnisse. Dazu gehören:
- Warnungen und Verwarnungen.
- Anordnungen zur Korrektur der Datenverarbeitung.
- Beschränkungen der Verarbeitung.
- Geldbußen.
Auf einen Vorfall folgt nicht automatisch eine behördliche Prüfung. Entscheidend sind die Umstände und die Reaktion des Unternehmens.
Bei Verstößen gegen Pflichten zur Sicherheit oder zur Meldung von Datenpannen können Bußgelder bis zu 10 Millionen Euro betragen. Alternativ gilt eine Grenze von 2 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres. Maßgeblich ist die höhere Obergrenze. Für andere Kategorien, darunter die Grundsätze der Verarbeitung, liegt sie bei 20 Millionen Euro oder 4 %. Auch hier gilt der höhere Betrag.
Diese Höchstbeträge gelten unter bestimmten Voraussetzungen. Sie sind keine Standardsummen für jede Datenpanne. Schadenersatz ist davon getrennt zu betrachten. Er setzt einen Verstoß, einen Schaden und einen ursächlichen Zusammenhang voraus.
Auch kleine oder wenig bekannte Unternehmen werden bei automatisierten Suchen nach verwundbaren Systemen erfasst. Ebenso können Fehler von Beschäftigten Daten offenlegen.
Früherer Fall: 65.500 Euro Bußgeld für einen veralteten Onlineshop
Der Bericht der niedersächsischen Datenschutzbehörde für 2020 wurde am 27. Mai 2021 veröffentlicht. Er beschreibt ein Bußgeld von 65.500 Euro. Die Behörde hatte einen Onlineshop nach einer Datenpannenmeldung geprüft.
Der Shop nutzte xt:Commerce 3.0.4 SP2.1. Die Software war mindestens seit 2014 veraltet und erhielt keine Sicherheitsupdates. Auch der Passwortschutz war unzureichend.
Das Unternehmen akzeptierte das Bußgeld. Bei der Höhe wurde berücksichtigt, dass es seine Kunden zum Ändern ihrer Passwörter aufgefordert hatte. Dies ist ein früherer Fall aus der behördlichen Praxis. Das Bußgeld wurde nicht 2026 verhängt.
Datenpannenmeldungen in Bayern
Das BayLDA (Bayerisches Landesamt für Datenschutzaufsicht, zuständig für den nichtöffentlichen Bereich) erfasste 2025 rund 23 % mehr Datenpannenmeldungen als 2024. Die Zahlen betreffen seinen Aufsichtsbereich in Bayern. Sie erfassen weder alle Datenpannen in Deutschland noch die Zahl betroffener Menschen.
2023 2.753
2024 2.930
2025 3.603
Skala beginnt bei null. Bayern, nichtöffentlicher Bereich unter Aufsicht des BayLDA. Quelle: 15. Tätigkeitsbericht 2025, Abschnitt 2.3, gedruckte Seite 14.
Der Bericht des BayLDA nennt außerdem 3.946 Meldungen für 2021. Die Zahlen stiegen somit nicht durchgehend. Sie belegen nicht, dass KI den jüngsten Anstieg verursacht hat.
Für einen breiteren Überblick über behördliche Sanktionen nennt der Jahresbericht 2025 des EDSA die folgenden Gesamtzahlen für Deutschland. Sie betreffen verschiedene Datenschutzverstöße, nicht ausschließlich Datenpannen.
499 Für Deutschland gemeldete Bußgelder im Jahr 2025
48.117.083 € Gesamtsumme der für Deutschland gemeldeten Bußgelder im Jahr 2025
Wie KI Cyberangriffe beschleunigt
KI (künstliche Intelligenz) kann die Codeanalyse, die Suche nach Schwachstellen und einzelne Angriffsschritte beschleunigen. Veröffentlichte Sicherheitskorrekturen lassen sich schneller analysieren. Dadurch kann weniger Zeit bleiben, um erreichbare Systeme zu aktualisieren. Forschende und Angreifer treffen weiterhin wichtige Entscheidungen.
OpenAI berichtet, dass Forschende von Calif mithilfe eines KI-Modells einen kritischen PHP-Fehler fanden. Wiz entdeckte und meldete beide Schwachstellen unabhängig davon. Das PHP-Team leitete die Fehlerbehebung.
Google Cloud beschreibt ebenfalls KI-gestützte Forschung und die Prüfung von Korrekturen. Diese Berichte zeigen konkrete KI-Anwendungen bei der Arbeit von Forschenden und Entwicklern.
AWS beobachtete am 17. Oktober 2026 einen Versuch, die Schwachstellen auszunutzen. Das war vor der öffentlichen Bekanntgabe. Die Beobachtung stammt aus MadPot, einem Netzwerk von Ködersystemen. AWS weiß nicht, ob diese frühen Versuche gegen echte Systeme erfolgreich gewesen wären.
Nach der Veröffentlichung beobachtete AWS an seinen Sensoren, wie schnell öffentlich verfügbare Angriffsdemos eingesetzt wurden. Nach Einschätzung von AWS senkt KI den Aufwand zur Analyse von Sicherheitskorrekturen. Die Beobachtungen belegen nicht, dass jeder Versuch mithilfe von KI entstand.
Das NCSC (die britische Cybersicherheitsbehörde) erwartet bis 2027 schnellere Angriffe in größerem Umfang. Vollständig automatisierte, anspruchsvolle Angriffe hält es für unwahrscheinlich. Automatisierte Massensuchen nach Schwachstellen gab es bereits vor KI.
Was laufender technischer Support abdecken sollte
Der laufende Support sollte Softwareversionen erfassen und Updates aktuell halten. Er sollte Zugriffe kontrollieren und die Wiederherstellung aus Datensicherungen prüfen. Regelmäßige Server- und Codeprüfungen helfen, Risiken zu erkennen. Ein schriftlicher Incident-Response-Plan (IT-Notfallplan für Sicherheitsvorfälle) legt die Zuständigkeiten vor einem Notfall fest.
| Aufgabe | Nutzen für das Unternehmen |
|---|---|
| Softwareversionen und Verantwortliche erfassen | Zeigt bei einem Sicherheitshinweis, welche Dienste Maßnahmen benötigen. |
| PHP, CMS, Plugins, eingebundene Softwarepakete und Serversoftware aktualisieren | Schließt bekannte Schwachstellen im gesamten System. |
| Zugriffsrechte prüfen | Begrenzt unnötige Zugriffe und entfernt nicht mehr benötigte Konten. |
| Code, Einstellungen und verdächtige Dateien prüfen | Hilft, unsicheres Verhalten und Schadcode zu erkennen. |
| Protokollierung und Warnmeldungen pflegen | Unterstützt die Erkennung und Untersuchung von Vorfällen. |
| Datensicherungen erstellen und Wiederherstellung testen | Prüft, ob sich Geschäftsdienste wiederherstellen lassen. |
| Notfallplan und Kontaktliste pflegen | Legt fest, wer technische Arbeiten und Entscheidungen über Meldungen koordiniert. |
Webdelo betreut Firmenkunden und mittelständische B2B-Unternehmen in Deutschland und den USA. Unsere Arbeit umfasst Unternehmenswebsites, CRM, ERP und weitere Geschäftsdienste. Der Support kann folgende Leistungen enthalten:
- Regelmäßige technische Serverprüfungen.
- Software- und Systemupdates.
- Codeprüfungen.
- Suche nach Schadcode, einschließlich Viren und Trojanern.
Unser Leitfaden zu Leistungsumfang und Kosten der Website-Wartung erklärt den Supportumfang und die Kostenfaktoren. Die genannten Preisspannen sind Marktbeispiele. Sie sind kein Angebot für Ihr System.
Prüfintervalle, Betreuungszeiten und angestrebte Reaktionszeiten hängen vom Vertrag ab. Unsere Angaben zu vereinbarten Reaktionszeiten und Eskalationswegen beschreiben die Ziele je nach Supportvertrag. Vereinbarte Servicebedingungen verlängern keine gesetzlichen Meldefristen.
Zugriffsverwaltung und Kontrollen bei der Entwicklung beeinflussen ebenfalls den Schutz von Kundendaten. Bei der Bewertung dieser Teile eines Supportvertrags können Sie sich über unseren Ansatz für Datenschutz und Informationssicherheit informieren.
Website-Sicherheit prüfen: Sicherheitsaudit bei Webdelo anfragen
Ein Sicherheitsaudit (eine systematische Sicherheitsprüfung) hilft, den aktuellen Zustand Ihres Systems zu bewerten und Risiken zu erkennen. Es legt Prioritäten für Korrekturen fest und hilft bei der Planung des laufenden Supports. Der Umfang kann eine Website, ein CRM, ein ERP oder einen anderen Geschäftsdienst abdecken.
B2B-Unternehmen, die in Deutschland oder den USA starten, müssen technisch vorbereitet sein. Sie müssen ihre Angebote an den lokalen Markt anpassen. Auch die Betriebsabläufe müssen vorbereitet sein. Webdelo bietet die digitale Vorbereitung auf neue Märkte und unterstützt bei diesen Aufgaben.
Halten Sie zur Festlegung des Prüfumfangs Folgendes bereit:
- Die Adresse Ihrer Website oder eine kurze Systembeschreibung.
- Bekannte Softwareversionen.
- Das aktuelle Anliegen oder die Aufgabe.
Senden Sie keine Passwörter oder geheimen Schlüssel über ein offenes Formular. Nach dem Audit können wir den Support planen. Dazu gehören regelmäßige Serverprüfungen, Updates, Codeprüfungen und die Suche nach Schadcode. Umfang und Servicebedingungen richten sich nach dem Vertrag.
Kontaktieren Sie Webdelo für ein Sicherheitsaudit Ihrer Website, Ihres CRM, ERP oder eines anderen Geschäftsdienstes. Wir helfen, Risiken zu erkennen, Korrekturen zu priorisieren und den laufenden Support zu planen.
Häufig gestellte Fragen
Ist eine offengelegte E-Mail-Verteilerliste eine Datenpanne?
Das kann sein. E-Mail-Adressen von Personen sind personenbezogene Daten. Auch eine versehentliche Offenlegung kann eine Datenpanne sein. Ein Angriff ist dafür nicht nötig. Dokumentieren Sie den Vorfall und bewerten Sie das Risiko für die Betroffenen. Davon hängt die Meldepflicht ab.
Was tun, wenn die Untersuchung nach 72 Stunden nicht abgeschlossen ist?
Warten Sie nicht auf das Ende der Untersuchung. Die 72 Stunden beginnen, sobald Sie hinreichend sicher wissen, dass personenbezogene Daten betroffen sind. Wenn eine Meldung nötig ist, senden Sie die bekannten Fakten. Fehlende Angaben können Sie schrittweise nachreichen. Eine Meldung nach mehr als 72 Stunden muss die Verzögerung begründen.
Wer meldet, wenn der Vorfall beim IT-Dienstleister passiert?
Ein Dienstleister, der Daten in Ihrem Auftrag verarbeitet, muss Sie unverzüglich informieren. Ihr Unternehmen entscheidet meist über die Datennutzung. Deshalb bleibt es für die Meldung an die Behörde verantwortlich. Eine Vertragsfrist verlängert die DSGVO-Fristen nicht. Vereinbaren Sie Kontakte, Eskalation und Hilfe bei Beweisen vor Projektbeginn.
Reichen ein Update und ein Backup nach einer Datenpanne aus?
Nein. Ein Backup stellt den Zugriff auf Daten wieder her. Eine Kopie, die ein Angreifer schon gemacht hat, macht es nicht rückgängig. Ein Update schließt eine bekannte Schwachstelle. Es beweist nicht, dass vorher niemand eingedrungen ist. Prüfen Sie daher auch Protokolle, Zugriffsrechte und Dateien auf Schadcode.
Warum betrifft die DSGVO auch B2B-Unternehmen?
B2B-Daten enthalten oft personenbezogene Daten. Ansprechpartner mit Namen, berufliche E-Mail-Adressen, Benutzerkonten und Gehaltsdaten identifizieren Personen. Reine Unternehmensdaten ohne Personenbezug fallen nicht automatisch unter die DSGVO. Verträge und andere Regeln können sie schützen.