Website gehackt: Was tun in den ersten 24 Stunden?
Website gehackt? Ein ruhiger Plan für die ersten 24 Stunden: Angriff eindämmen, Protokolle sichern, Umfang klären, Angriffsweg schließen, sauber neu aufbauen und Formulare sowie Zahlungen vor der Freigabe testen.
Website gehackt was tun? Zuerst den Angriff eindämmen, Beweise sichern und die Wiederherstellung planen
Zeigt Ihre Website eine Meldung wie "website hacked" oder andere Anzeichen eines Angriffs, etwa Schadsoftware? Dämmen Sie zuerst den Angriff ein, sichern Sie Protokolle und ermitteln Sie den Angriffsweg. Schalten Sie die Website erst aus einer nachweislich sauberen Umgebung wieder frei. Die ersten 24 Stunden sind ein Zeitfenster für die Reaktion, keine Frist für die Wiederherstellung.
Bei der Wiederherstellung gehackter Websites sichern wir Beweise, bevor wir mit der Bereinigung beginnen. Diese Beweise helfen uns, die Ursache zu finden. So vermeiden wir, mit der Website auch dieselbe Schwachstelle wiederherzustellen.
- Isolieren Sie die betroffene Website und liefern Sie eine saubere Wartungsseite mit dem HTTP-Statuscode 503 aus.
- Sichern Sie Protokolle sowie Momentaufnahmen von Dateien und Datenbanken.
- Beschränken Sie administrative Zugriffe und sperren Sie verdächtige Konten.
- Ermitteln und schließen Sie den Angriffsweg.
- Ersetzen Sie Zugangsdaten und andere geheime Zugangsinformationen von einem vertrauenswürdigen Gerät aus.
- Schalten Sie die Website erst wieder frei, wenn Sicherheitsprüfungen und Funktionstests abgeschlossen sind und die Überwachung bereitsteht.
Bei einer Unternehmenswebsite muss die Untersuchung auch Kontaktformulare und angebundene Systeme einbeziehen. Bei Onlineshops müssen zusätzlich Skripte im Bestellprozess und die Weiterleitung von Zahlungen geprüft werden.
Welche Veränderungen deuten auf eine kompromittierte Website hin?
Unerwartete Weiterleitungen, unbekannte Administratorkonten und Sicherheitswarnungen sind deutliche Gründe für eine Untersuchung. Ein Angriff kann aber auch hinter unauffälligen Seiten verborgen bleiben. Prüfen Sie sowohl die Inhalte, die Besucher sehen, als auch Änderungen auf dem Server.
- Sichtbare Veränderungen: manipulierte Seiten, unbekannte Pop-ups oder Weiterleitungen, die nur auf Mobilgeräten oder bei Aufrufen über Suchergebnisse erscheinen.
- Veränderungen in der Suche: unter Ihrer Domain indexierte Spam-Seiten oder Sicherheitswarnungen von Browsern und Suchmaschinen.
- Veränderungen bei Zugängen: unbekannte Administratoren, neue SSH-Schlüssel oder erfolgreiche Anmeldungen von unerwarteten Standorten.
- Veränderungen auf dem Server: geänderte Anwendungsdateien, unbekannte geplante Aufgaben oder Spam-Versand.
- Geschäftliche Warnsignale: eine Sperrung durch den Hosting-Anbieter, ungewöhnlicher Datenverkehr oder Kundenmeldungen zu seltsamen E-Mails und Zahlungsseiten.
Ein Malware-Scan der Website kann bekannten Schadcode erkennen. Ein unauffälliges Ergebnis beweist jedoch nicht, dass die Website sicher ist. Ein versteckter Zugangsmechanismus, auch Hintertür genannt, kann unentdeckt bleiben.
Meldet ein Kunde auf Ihrer Domain Symptome einer gehackten Website, halten Sie die genaue URL und die Umstände fest. Auch eine Weiterleitung, die Sie in Ihrem eigenen Browser nicht reproduzieren können, muss untersucht werden.
Erste Stunde: Weitere Schäden verhindern, ohne Beweise zu vernichten
In der ersten Stunde der Reaktion auf einen Website-Sicherheitsvorfall sollten Sie weitere Schäden begrenzen. Gleichzeitig müssen die für die Untersuchung nötigen Informationen erhalten bleiben. Isolieren Sie betroffene Systeme, beschränken Sie den Zugriff und sichern Sie Protokolle, bevor die Bereinigung sie verändert. Benennen Sie eine koordinierende Person, die den zeitlichen Ablauf des Vorfalls dokumentiert und Entscheidungen festhält.
0-15 Minuten: Dokumentieren und eindämmen
- Dokumentieren Sie die Entdeckung. Halten Sie fest, wer das Problem gemeldet hat, wann es auftrat und welche URLs betroffen waren. Erstellen Sie Bildschirmaufnahmen und verwenden Sie eine einheitliche Zeitzone.
- Schützen Sie Besucher. Liefern Sie über einen vertrauenswürdigen Proxy oder eine separate Umgebung eine statische Wartungsseite mit dem HTTP-Statuscode 503 aus. Stellen Sie sicher, dass infizierte Seiten auch nicht mehr direkt erreichbar sind.
- Kontaktieren Sie den Hosting-Anbieter. Bitten Sie um Unterstützung bei der Eindämmung, verfügbare Protokolle, Momentaufnahmen und Hinweise auf den Angriffsweg.
- Isolieren Sie das betroffene System. Blockieren Sie unnötige Netzwerkzugriffe, behalten Sie aber einen kontrollierten Zugang für die Untersuchung bei. Vermeiden Sie Neustarts oder Neuinstallationen, bevor die Beweise gesichert sind.
Die technischen Handlungsempfehlungen der FTC empfehlen, betroffene Geräte vom Netzwerk zu trennen, sie aber vor der forensischen Untersuchung nicht auszuschalten. Beim Ausschalten können Beweise im Arbeitsspeicher verloren gehen.
Welche Maßnahmen zur Eindämmung möglich sind, hängt davon ab, wer die Infrastruktur kontrolliert. Unsere vereinbarten Reaktionszeiten und Eskalationswege erläutern den Rahmen für die Unterstützung. Projektspezifische Zuständigkeiten und Ziele gehören in den vereinbarten Leistungsumfang.
15-60 Minuten: Zugriff beschränken und Protokolle sichern
Sichern Sie Beweise, bevor Sie verdächtige Dateien löschen. Bewahren Sie unveränderte Kopien in einem separaten Speicher mit Zugriffskontrollen auf und führen Sie die Analyse an Arbeitskopien durch.
- Exportieren Sie Protokolle von Webserver, Anwendung, Datenbank, SSH/FTP und Hosting-Verwaltungsoberfläche.
- Sichern Sie verfügbare CDN-, Firewall- und Authentifizierungsprotokolle, bevor sie nach Ablauf der Aufbewahrungsdauer gelöscht werden.
- Erstellen Sie eine Momentaufnahme der betroffenen Dateien und der Datenbank. Kennzeichnen Sie diese als Beweismaterial aus einer kompromittierten Umgebung, nicht als Sicherung für die Wiederherstellung.
- Beschränken Sie den Zugang zum Administrationsbereich, sperren Sie unbekannte Konten und setzen Sie nicht benötigte Dienstleisterzugänge vorübergehend aus.
- Teilen Sie dem Support mit, wohin Kundenmeldungen und Bildschirmaufnahmen weitergeleitet werden sollen.
Dokumentieren Sie jede Änderung, auch den sofortigen Entzug von Zugriffsrechten. Die folgenden Zeitfenster dienen als Orientierung. Sie garantieren nicht, dass Untersuchung oder Wiederherstellung innerhalb eines Tages abgeschlossen sind.
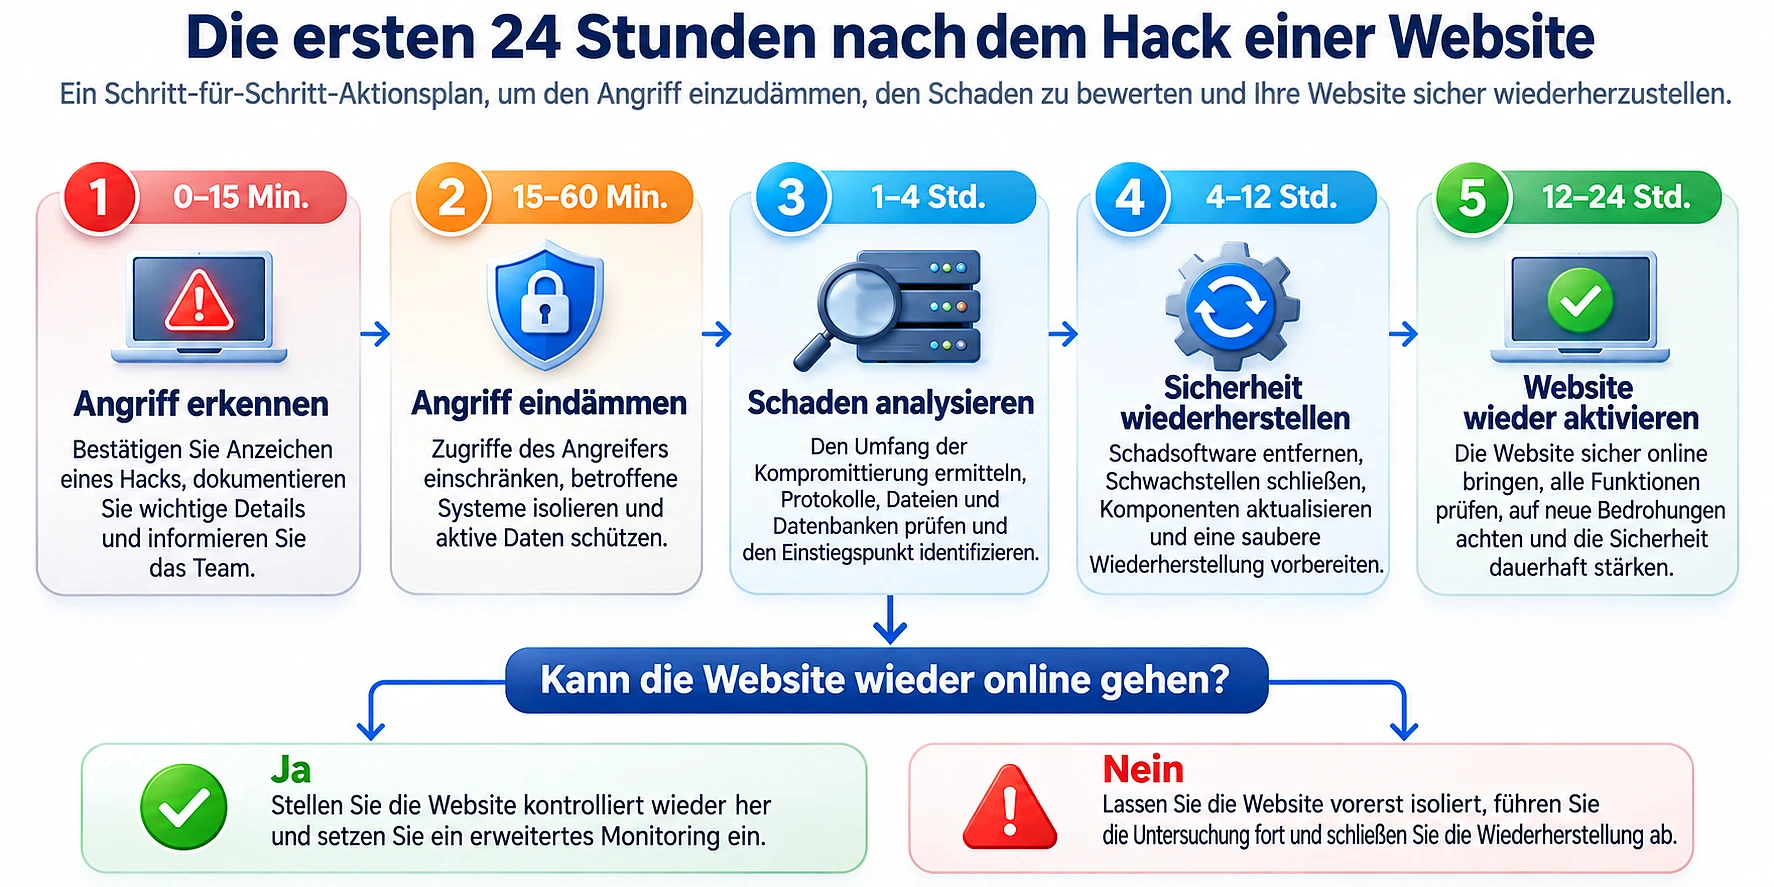
1-4 Stunden: Feststellen, worauf der Angreifer zugreifen konnte
Die Analyse des Ausmaßes klärt, welche Systeme, Konten und Daten der Angreifer erreicht hat. Prüfen Sie den Zugriffsverlauf zusammen mit Änderungen an Dateien und Konfigurationen. Beziehen Sie benachbarte Websites und Integrationen ein. Die betroffene Website kann nur ein Teil des Vorfalls sein.
- Authentifizierung: Vergleichen Sie fehlgeschlagene und erfolgreiche Anmeldungen, neu erstellte Sitzungen, neue Benutzer und Änderungen an Berechtigungen.
- Systemaktivität: Untersuchen Sie den Verlauf von Befehlen mit erhöhten Rechten, unbekannte SSH-Schlüssel und geplante Aufgaben wie Cronjobs.
- Anwendungsänderungen: Prüfen Sie kürzlich hochgeladene Dateien, ausführbare Dateien in Upload-Verzeichnissen und veränderten Anwendungscode.
- Verbundene Umgebungen: Prüfen Sie Testumgebungen, gemeinsam genutzte Datenbanken, Bereitstellungssysteme und weitere Websites im selben Hosting-Konto.
- Aktivitäten des Angreifers: Suchen Sie nach veröffentlichtem Spam, Phishing-Seiten, Datenexporten oder ausgehenden Angriffen.
Ein unbekanntes Skript im Bestellprozess erfordert beispielsweise mehr als eine Dateibereinigung. Prüfen Sie, wann es aufgetaucht ist, welche Seiten es geladen haben und ob es Informationen an einen externen Server gesendet hat.
Erstellen Sie einen zeitlichen Ablauf, der bestätigte Erkenntnisse von Vermutungen trennt. Fehlende Protokolleinträge beweisen nicht, dass kein Zugriff stattgefunden hat. Das gilt besonders, wenn die Protokollierung deaktiviert war oder Einträge verändert worden sein könnten.
4-12 Stunden: Den Angriffsweg schließen und eine saubere Umgebung vorbereiten
Zur Vorbereitung der Wiederherstellung gehören Ursachenanalyse, Neuaufbau aus vertrauenswürdigen Quellen, Prüfung der Sicherungen und Austausch der Zugangsdaten. Wer nur sichtbare Schadsoftware entfernt, lässt mögliche versteckte Zugänge ungeklärt. Wir bevorzugen eine saubere Umgebung, weil das Team die wiederhergestellte Website darin verlässlicher prüfen kann.
Die Ursache ermitteln
Untersuchen Sie, welcher Mechanismus den Zugriff ermöglicht hat. Typische Angriffswege sind:
- Veraltete CMS-Komponenten, Plugins oder Serversoftware.
- Schwache Passwörter oder gestohlene Zugangsdaten.
- Anfälliger individueller Programmcode oder unsichere Datei-Uploads.
- Von außen erreichbare Verwaltungswerkzeuge mit unzureichenden Zugriffskontrollen.
- Kompromittierte Dienstleisterkonten oder Konten für die Softwarebereitstellung.
Vergleichen Sie Ihre Erkenntnisse mit den Beweisen des Hosting-Anbieters. Bei PHP-Anwendungen bietet unser Leitfaden zu den kritischen PHP-Sicherheitslücken im Oktober 2026 Hintergrundinformationen zur Prüfung der Laufzeitumgebung. Eine veröffentlichte Schwachstelle ist ein Ansatzpunkt für die Untersuchung, kein Beweis für den Ablauf dieses Vorfalls.
Bleibt der genaue Angriffsweg unklar, dokumentieren Sie diese Unsicherheit. Beseitigen Sie die vermuteten Zugangswege durch einen Neuaufbau und Änderungen an den Zugriffsrechten. Ein ungeklärter Angriff darf nicht automatisch zur Wiederfreigabe führen.
Schadsoftware von der Website entfernen oder sauber neu aufbauen?
Das Entfernen von Schadsoftware kann ein bekanntes schädliches Verhalten stoppen, während andere Veränderungen bestehen bleiben. Ein sauberer Neuaufbau ersetzt die kompromittierte Betriebsumgebung und den Anwendungscode durch vertrauenswürdige Versionen. Stellen Sie geprüfte Inhalte und Geschäftsdaten separat wieder her.
Googles grundlegende Anleitung für gehackte Websites beschreibt die Neuinstallation aus vertrauenswürdigen Quellen und die Prüfung von Sicherungen vor der Wiederherstellung. Der Artikel stammt aus dem Jahr 2008. Seine Grundsätze zur Wiederherstellung sind daher von den darin genannten älteren Werkzeugen zu unterscheiden.
Bei verwaltetem oder gemeinsam genutztem Hosting vereinbaren Sie mit dem Anbieter eine neue Umgebung, statt selbst das Betriebssystem neu aufzusetzen. DevOps und Infrastruktur bei Webdelo umfasst Infrastrukturarbeiten, die diesen Wiederherstellungsweg unterstützen können.
Eine gehackte Website aus einer Sicherung wiederherstellen
Wählen Sie die Sicherung anhand des frühesten belastbaren Hinweises auf den Angriff aus, nicht anhand des Tages, an dem das Problem bemerkt wurde. Die neueste Sicherung kann bereits Schadcode enthalten.
- Stellen Sie die infrage kommende Sicherung in einer isolierten Umgebung wieder her, in der ausgehende Integrationen deaktiviert sind.
- Vergleichen Sie Anwendungsdateien mit vertrauenswürdigen Versionen oder einem geprüften Quellcode-Repository.
- Untersuchen Sie die Datenbank auf unbekannte Administratoren, eingeschleuste Skripte und veränderte Einstellungen.
- Prüfen Sie hochgeladene Dateien und suchen Sie nach schädlichen Inhalten.
- Installieren Sie Sicherheitsupdates und schließen Sie den ermittelten Angriffsweg, bevor Sie mit den Tests beginnen.
In einer geprüften älteren Sicherung können echte neuere Bestellungen oder Formulareingaben fehlen. Gleichen Sie diese Datensätze separat ab, statt die gesamte kompromittierte Datenbank ungeprüft zu importieren.
Geheime Zugangsinformationen aus einer vertrauenswürdigen Umgebung ersetzen
Gestohlene Zugangsdaten bleiben auch nach dem Entfernen der Schadsoftware nutzbar. Sperren Sie nachweislich kompromittierte Zugänge bereits bei der Eindämmung. Richten Sie anschließend von einem sauberen Gerät aus neue Zugangsdaten in der vertrauenswürdigen Umgebung ein. Wenn Sie geheime Zugangsinformationen auf einem weiterhin vom Angreifer kontrollierten Server ersetzen, können sie erneut offengelegt werden.
- Ersetzen Sie Zugangsdaten für Administration, Hosting, E-Mail und Softwarebereitstellung.
- Tauschen Sie Datenbankpasswörter, SSH-Schlüssel und API-Schlüssel aus.
- Ersetzen Sie Tokens für Zahlungen, CRM und andere Integrationen.
- Machen Sie aktive Sitzungen ungültig und prüfen Sie die Verfahren zur Kontowiederherstellung.
- Aktivieren Sie die Mehrfaktor-Authentifizierung, kurz MFA, für administrative Zugriffe.
Prüfen Sie mit einem Dienst wie Have I Been Pwned, ob E-Mail-Adressen von Mitarbeitern in bekannten Datenlecks auftauchen. Geben Sie niemals aktuelle Passwörter oder private Schlüssel bei einem unbekannten Prüfdienst ein.
12-24 Stunden: Geschäftsfunktionen testen und über die Wiederfreigabe entscheiden
Für die Wiederfreigabe muss nachgewiesen sein, dass der Angriffsweg geschlossen und die bereitgestellte Umgebung sauber ist. Auch die Geschäftsfunktionen müssen korrekt arbeiten. Der Austausch der Zugangsdaten und eine aktive Überwachung sind weitere Freigabebedingungen. Schlagen diese Prüfungen fehl, verlängern Sie die Eindämmung, statt die 24. Stunde als Frist zu behandeln.
Formulare, CRM und Zahlungen prüfen
- Senden Sie Testformulare ab und prüfen Sie deren Ziele, einschließlich verborgener E-Mail-Empfänger.
- Prüfen Sie CRM-Verbindungen, E-Mail-Integrationen und Webhooks auf unerwartete Endpunkte.
- Vergleichen Sie Skripte im Bestellprozess und Zahlungseinstellungen mit freigegebenen Konfigurationen.
- Führen Sie Testbestellungen bis zur Zahlungsbestätigung und durch die angebundenen Geschäftssysteme aus.
- Prüfen Sie, ob Protokolle und Warnmeldungen die Testaktivitäten erfassen, ohne sensible Werte offenzulegen.
Dass eine Seite erfolgreich lädt, reicht als Abnahmetest nicht aus. Unsere Arbeit im Bereich Web Entwicklung umfasst die Anwendungs- und Integrationslogik, die diese Wiederherstellungsprüfungen abdecken müssen.
Suchwarnungen und Spam-URLs
Prüfen Sie die Berichte zu Sicherheitsproblemen und manuellen Maßnahmen in der Google Search Console. Entfernen Sie vom Angreifer erstellte Inhalte an ihrer Quelle. Gelöschte Spam-URLs sollten einen passenden HTTP-Statuscode 404 oder 410 zurückgeben.
Verwenden Sie das Tool zum Entfernen von URLs, wenn Inhalte vorübergehend aus der Suche ausgeblendet werden müssen. Es löscht keine Inhalte vom Server und behebt kein Sicherheitsproblem. Beantragen Sie nach der Bereinigung die entsprechende Überprüfung. Planen Sie Zeit ein, bis Warnungen entfernt werden und sich die Sichtbarkeit in der Suche erholt.
Verantwortliche und Abschlusskriterien festlegen
Die koordinierende Person sollte die technischen Freigaben einholen, bevor die geschäftlich verantwortliche Person der Wiederfreigabe zustimmt. Diese Tabelle enthält Vorschläge für Zuständigkeiten und überprüfbare Abschlusskriterien.
| Zeitraum | Maßnahme | Verantwortlich | Abschlusskriterium |
|---|---|---|---|
| 0-15 Minuten | Erkenntnisse festhalten und weitere Schäden eindämmen | Vorfallkoordination und Hosting-Anbieter | Besucher können betroffene Inhalte nicht mehr erreichen, und erste Erkenntnisse sind dokumentiert |
| 15-60 Minuten | Zugriff beschränken und Beweise sichern | IT-Leitung und Hosting-Anbieter | Protokolle und Momentaufnahmen sind gesichert, unnötige Zugänge sind gesperrt |
| 1-4 Stunden | Ausmaß und Zugriffsverlauf untersuchen | Entwicklung und IT-Leitung | Betroffene Systeme, Erkenntnisse und Beweislücken sind dokumentiert |
| 4-12 Stunden | Angriffswege schließen und Wiederherstellung vorbereiten | Entwicklung und Hosting-Anbieter | Eine saubere Bereitstellung und geprüfte Daten stehen bereit, geheime Zugangsinformationen sind ausgetauscht |
| 12-24 Stunden | Testen und über die Wiederfreigabe entscheiden | IT-Leitung, Vorfallkoordination und geschäftlich verantwortliche Person | Sicherheits- und Funktionstests sind bestanden, die Überwachung ist aktiv und die Freigabe ist dokumentiert |
Untersuchen, ob auf Kundendaten zugegriffen wurde oder sie offengelegt wurden
Eine technische Prüfung klärt, ob der Angreifer Kundeninformationen lesen, exportieren oder abfangen konnte. Prüfen Sie neben Dateiänderungen auch Datenbankaktivitäten und Datenflüsse. Halten Sie fest, wo fehlende Beweise eine eindeutige Schlussfolgerung verhindern.
- Untersuchen Sie verfügbare Datenbankprotokolle auf ungewöhnliche Massenabfragen, Exporte oder unbekannte Konten.
- Suchen Sie in öffentlich zugänglichen Verzeichnissen nach Datenbankexporten und Kundendateien.
- Prüfen Sie die Formularverarbeitung auf geänderte Empfänger oder zusätzliche externe Anfragen.
- Untersuchen Sie Skripte im Bestellprozess darauf, ob sie eingegebene Informationen unbefugt erfassen.
- Prüfen Sie ausgehende Verbindungen und Übertragungen an unbekannte Ziele.
Sind Kundeninformationen öffentlich zugänglich, sperren Sie den Zugriff sofort und bewahren Sie eine Beweiskopie mit eingeschränktem Zugriff auf. Beantragen Sie die Entfernung von Kopien in Suchmaschinen und prüfen Sie, ob die Daten anderswo erneut veröffentlicht wurden. Warten Sie mit der Eindämmung nicht, bis jeder offengelegte Datensatz dokumentiert ist.
Prüfen Sie die Berechtigungen von Dienstleistern und kontrollieren Sie gemeldete Korrekturen anhand von Tests oder Protokollen. Unser Leitfaden Kundendaten bei der Zusammenarbeit mit IT-Dienstleistern schützen behandelt Zugriffsgrenzen, die für diese Prüfung relevant sind.
Auch Momentaufnahmen des Vorfalls können sensible Informationen enthalten. Beschränken Sie den Zugriff und regeln Sie den Umgang damit entsprechend unserem Ansatz für Datenschutz und Informationssicherheit.
Maßnahmen vermeiden, die die Ursache verschleiern oder Angreiferzugriffe erhalten
Fehler bei der Wiederherstellung zerstören entweder Beweise oder übertragen die Kompromittierung in die wiederhergestellte Umgebung. Auch eine unauffällige Website kann noch Zugangswege für den Angreifer enthalten. Messen Sie den Erfolg an konkreten Prüfungen, nicht am Erscheinungsbild.
- Verdächtige Dateien sofort löschen: Sichern Sie Beweise, bevor Sie Dateien verändern.
- Einem einzigen Scanner oder Plugin vertrauen: Ergänzen Sie Scans durch die Prüfung von Zugriffen, Konfiguration und Code.
- Automatisch die neueste Sicherung wiederherstellen: Prüfen Sie zuerst deren Inhalt und Erstellungszeitpunkt.
- Passwörter auf einem kompromittierten Gerät ändern: Nutzen Sie einen vertrauenswürdigen Arbeitsplatzrechner und eine saubere Zielumgebung.
- Integrationskonten vergessen: Beziehen Sie Dienstleister, APIs, Bereitstellungswerkzeuge und aktive Sitzungen ein.
- Die Überwachung nach der Wiederfreigabe beenden: Überwachen Sie weiterhin den ursprünglichen Angriffsweg und Anzeichen für erneute Zugriffe.
Wiederherstellungskosten und Betriebsunterbrechungen getrennt schätzen
Zu den Schäden eines Vorfalls gehören die technische Wiederherstellung sowie Beeinträchtigungen von Vertrieb und Betrieb. Trennen Sie bestätigte Ausgaben von Schätzungen. Das gibt dem Unternehmen eine brauchbare Grundlage, um Wiederherstellung und Vorbeugung zu priorisieren.
- Technische Kosten: Untersuchung, Neuaufbau, Datenabgleich, Tests, Hosting-Änderungen und zusätzliche Sicherheitswerkzeuge.
- Vertriebsauswirkungen: entgangene Bestellungen, verlorene Interessenten und Werbung, die weiterhin Besucher auf eine nicht verfügbare Website geleitet hat.
- Betriebliche Auswirkungen: zusätzlicher Supportaufwand, manuelle Bearbeitung und Arbeitszeit, die für reguläre Aufgaben fehlt.
- Auswirkungen auf die Suche: weniger organischer Datenverkehr, solange Warnungen oder vom Angreifer erstellte Seiten die Sichtbarkeit beeinträchtigen.
Schätzen Sie entgangene Umsätze anhand vergleichbarer Geschäftszeiträume und üblicher Konversionsraten. Unterscheiden Sie verzögerte von dauerhaft verlorenen Bestellungen, um Doppelzählungen zu vermeiden.
Bei einem marktübergreifenden Start prüfen Sie auch, ob lokalisierte Kampagnen und regionale Formulare weiterhin pausiert sind oder an falsche Ziele weiterleiten. Solche Abhängigkeiten gehören in die digitale Vorbereitung auf neue Märkte. Für ihre Wiederherstellung sollten Verantwortliche benannt sein.
Vergleichen Sie Präventionskosten mit den tatsächlichen Auswirkungen Ihres Vorfalls, nicht mit einer pauschalen Branchenaussage. Ein Verständnis für Leistungsumfang und Kosten der Website-Wartung hilft, laufende Wartung von einer akuten Untersuchung und einem Neuaufbau zu trennen.
Erneute Website-Angriffe verhindern, indem Sie ihre Ursachen beseitigen
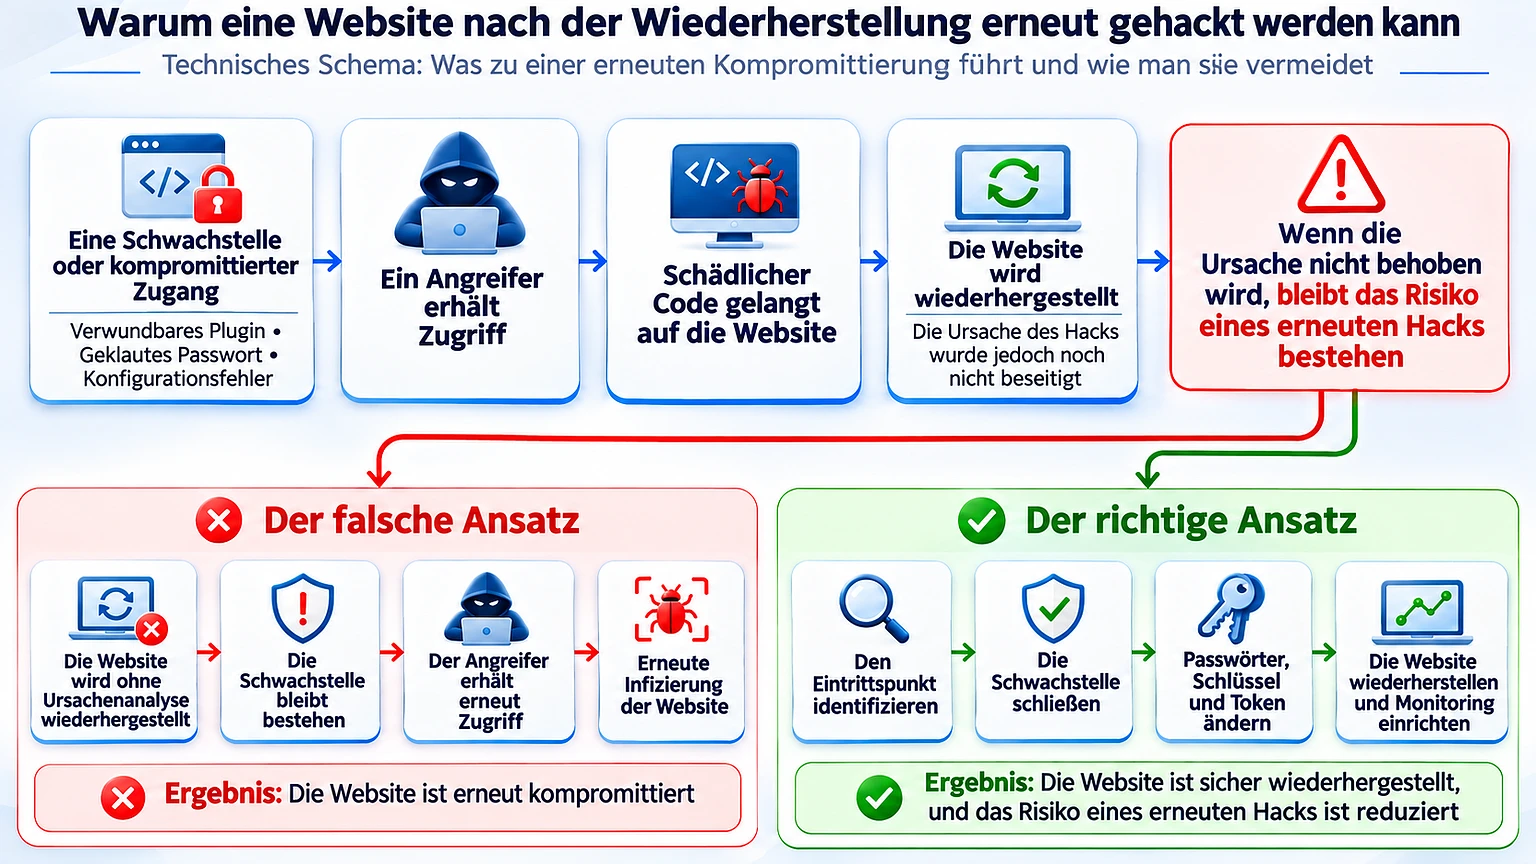
Ein erneuter Angriff wird möglich, wenn bei der Wiederherstellung eine anfällige Komponente, gestohlene Zugangsdaten oder eine versteckte Hintertür erhalten bleiben. Vorbeugung beginnt damit, diese Wege zu schließen. Updates, Zugriffskontrollen, getestete Sicherungen und Überwachung verhindern anschließend, dass die Wiederherstellung nur eine vorübergehende Lösung bleibt.
Warum Websites nach der Wiederherstellung erneut gehackt werden
Wer eine Sicherung wiederherstellt und nur ein Administratorpasswort ändert, lässt andere Zugangswege offen. Ein anfälliges Plugin oder ein gestohlener Schlüssel für die Softwarebereitstellung kann weiterhin Zugriff ermöglichen.
Unser bevorzugter Wiederherstellungsweg behebt die Ursache vor der öffentlichen Freigabe. Er verbindet vertrauenswürdigen Anwendungscode mit geprüften Daten, dem vollständigen Austausch der Zugangsdaten und beschränkten Zugriffen. Die anschließende Überwachung prüft, ob diese Schutzmaßnahmen wirksam bleiben.
Schutzmaßnahmen mit einem Website-Sicherheitsaudit prüfen
Ein Website-Sicherheitsaudit sollte prüfen, ob Schutzmaßnahmen funktionieren. Dazu gehören auch die Wiederherstellung aus Sicherungen und die Zustellung von Warnmeldungen. Cloudflares Anleitung zur Wiederherstellung empfiehlt aktuelle Software, geschützte Administratorzugänge, Sicherungen und verwaltete Regeln für eine Web Application Firewall. Eine Web Application Firewall, kurz WAF, filtert verdächtige Webanfragen, ersetzt aber keine Korrekturen an der Anwendung.
| Schwachstelle oder Lücke | Vorbeugung | Prüfmethode | Empfohlene Häufigkeit |
|---|---|---|---|
| Veraltetes CMS, Plugins oder Laufzeitumgebung | Bestandsverzeichnis pflegen und Sicherheitsupdates installieren | Installierte Versionen mit unterstützten Versionen und Sicherheitshinweisen vergleichen | Wöchentlich prüfen, dringende Schwachstellen sofort bewerten |
| Unzureichend geschützte Administratorzugänge | MFA vorschreiben, Anmeldeversuche begrenzen und Zugriff beschränken | Prüfen, ob MFA verpflichtend durchgesetzt wird, sowie Konten und Zugriffsregeln kontrollieren | Monatlich und nach Änderungen an Zugriffsrechten |
| Fehlende Filterung von Anfragen | Geeignete verwaltete WAF-Regeln einsetzen | Regelaktivität, Umgehungen und Fehlalarme prüfen | Kontinuierliche Überwachung |
| Unzuverlässige Sicherungen | Externe Sicherungen mit separaten Zugriffskontrollen automatisieren | In einer isolierten Umgebung wiederherstellen und das Ergebnis testen | Monatlicher Wiederherstellungstest |
| Nicht überwachte Protokolle | Warnmeldungen bei verdächtigen Anmeldungen und unerwarteten Dateiänderungen einrichten | Warnmeldungen prüfen und sicherstellen, dass die Protokollerfassung aktiv bleibt | Tägliche Prüfung |
| Zu weitreichende Dienstleisterzugriffe | Nur notwendige Berechtigungen vergeben und abgelaufene Zugänge entfernen | Aktive Konten mit aktuellen Zuständigkeiten abgleichen | Vierteljährlich und bei Beendigung der Zusammenarbeit |
| Unzureichende Trennung zwischen Systemen | Websites, Dienste und Zugangsdaten trennen | Testen, ob eine Umgebung ohne Berechtigung auf eine andere zugreifen kann | Nach Infrastrukturänderungen |
Benennen Sie für jede Schutzmaßnahme eine verantwortliche Person und bewahren Sie die Testergebnisse auf. Ein als erfolgreich markierter Sicherungslauf hat nur begrenzten Wert, solange das Team nicht nachweist, dass daraus nutzbare Daten wiederhergestellt werden können.
Wie Webdelo einen Vorfall bewertet und die Wiederherstellung plant
Webdelo bietet eine technische Bewertung des Vorfalls und einen Plan für die sichere Wiederherstellung der Website. Wir beginnen mit der Eindämmung und Beweissicherung. Anschließend legen wir fest, welche Arbeiten für eine kontrollierte Wiederfreigabe nötig sind. Der Zeitbedarf hängt vom Angriff, den verfügbaren Aufzeichnungen und dem Zustand der Sicherungen ab.
Webdelo entwickelt und betreut komplexe digitale Produkte. Zur technischen Leitung gehört der CTO von Webdelo. Die Wiederherstellungsplanung berücksichtigt das Verhalten der Anwendung ebenso wie die Infrastruktur und die betrieblichen Zuständigkeiten.
Die Bewertung umfasst:
- Betroffene Systeme und Lücken in der verfügbaren Beweislage.
- Den ermittelten Angriffsweg und die erforderlichen Korrekturen.
- Die Prüfung der Sicherungen und das vorgeschlagene Vorgehen beim Neuaufbau.
- Den Austausch der Zugangsdaten und Abhängigkeiten von Integrationen.
- Tests der Geschäftsfunktionen und dokumentierte Kriterien für die Wiederfreigabe.
- Überwachung und Maßnahmen, die das Risiko erneuter Angriffe verringern.
Fordern Sie bei Webdelo eine technische Bewertung des Vorfalls und einen Plan für die sichere Wiederherstellung Ihrer Website an. Übermitteln Sie die betroffene Domain, beobachtete Symptome und verfügbare Hosting-Angaben über den vereinbarten Supportkanal. Senden Sie in der ersten Nachricht keine Passwörter oder sensiblen Beweisdaten.
Die Wiederfreigabe von nachgewiesener Bereitschaft abhängig machen
Eine sichere Wiederherstellung folgt einer klaren Reihenfolge: weitere Schäden eindämmen, Beweise sichern, das Ausmaß feststellen, den Angriffsweg schließen und die neu aufgebaute Website prüfen. Die ersten 24 Stunden strukturieren diese Arbeit. Sie bestimmen aber nicht, wann die Website wieder freigegeben werden kann.
Verlangen Sie vor der Wiederfreigabe dokumentierte Prüfungen und benannte Verantwortliche für die laufende Überwachung. Halten Sie offene Risiken sichtbar fest, bis sie behoben sind.
Häufig gestellte Fragen
Website gehackt: Was tun als Erstes?
Dämmen Sie zuerst den Angriff ein. Liefern Sie eine statische Wartungsseite mit HTTP-Status 503 aus und isolieren Sie das betroffene System, ohne es auszuschalten. Sichern Sie danach die Protokolle von Webserver, Anwendung, Datenbank und Hosting und erstellen Sie Snapshots, bevor Sie etwas löschen. Beschränken Sie den Admin-Zugang und sperren Sie unbekannte Konten. Bereinigt wird erst, wenn die Beweise gesichert sind.
Lässt sich eine gehackte Website innerhalb von 24 Stunden vollständig wiederherstellen?
Nicht unbedingt. Die ersten 24 Stunden sind ein Zeitfenster für die Reaktion, keine Frist für die Wiederherstellung. Wie lange es dauert, hängt vom Ausmaß der Kompromittierung, den verfügbaren Protokollen und dem Zustand der Backups ab. Geben Sie die Website erst wieder frei, wenn der Angriffsweg geschlossen ist, die Zugangsdaten ersetzt sind, die Geschäftstests bestanden sind und das Monitoring läuft.
Wie stelle ich eine gehackte Website sicher aus einem Backup wieder her?
Wählen Sie das Backup nach dem frühesten glaubwürdigen Hinweis auf die Kompromittierung, nicht nach dem Tag, an dem das Problem auffiel. Neuere Backups können bereits Schadcode enthalten. Spielen Sie das Backup in eine isolierte Umgebung ein und deaktivieren Sie dort ausgehende Integrationen. Vergleichen Sie die Dateien mit vertrauenswürdigen Releases, prüfen Sie die Datenbank auf unbekannte Administratoren und eingeschleuste Skripte und spielen Sie Sicherheitsupdates vor den Tests ein. Legitime neuere Bestellungen gleichen Sie separat ab.
Reicht es, Schadsoftware von der Website zu entfernen, oder ist ein sauberer Neuaufbau besser?
Das Entfernen der Schadsoftware kann ein bekanntes Schadverhalten stoppen, versteckte Hintertüren und andere Änderungen bleiben dabei aber möglicherweise erhalten. Ein sauberer Neuaufbau ersetzt die kompromittierte Umgebung und den Anwendungscode durch vertrauenswürdige Versionen. Geprüfte Inhalte und Daten werden anschließend separat wiederhergestellt. So lässt sich die wiederhergestellte Website zuverlässiger prüfen. Ein sauberes Scan-Ergebnis allein beweist nicht, dass die Website sicher ist.
Warum werden Websites nach der Wiederherstellung erneut gehackt?
Meist, weil bei der Wiederherstellung eine verwundbare Komponente, gestohlene Zugangsdaten oder eine versteckte Hintertür erhalten geblieben sind. Wer nur ein Backup einspielt und ein Admin-Passwort ändert, lässt andere Zugangswege offen, etwa ein veraltetes Plugin oder einen abgeflossenen Deployment-Schlüssel. Um einen erneuten Angriff zu verhindern, schließen Sie den Angriffsweg, ersetzen alle Zugangsdaten von einem vertrauenswürdigen Gerät aus, aktivieren MFA und überwachen das System auf neue Zugriffe.
Wie prüfe ich, ob nach einem Hack Kundendaten offengelegt wurden?
Durchsuchen Sie die Datenbankprotokolle nach ungewöhnlichen Massenabfragen, Exporten und unbekannten Konten. Prüfen Sie öffentlich erreichbare Verzeichnisse auf Datenbank-Dumps und Kundendateien. Kontrollieren Sie Formular-Handler und Checkout-Skripte auf geänderte Empfänger oder externe Anfragen und prüfen Sie ausgehende Verbindungen zu unbekannten Hosts. Sind Daten öffentlich erreichbar, sperren Sie den Zugriff sofort und bewahren Sie eine zugriffsbeschränkte Beweiskopie auf.
Wie entferne ich Google-Sicherheitswarnungen, nachdem meine Website gehackt wurde?
Prüfen Sie in der Google Search Console die Berichte zu Sicherheitsproblemen und manuellen Maßnahmen. Entfernen Sie die vom Angreifer erstellten Inhalte an der Quelle und lassen Sie gelöschte Spam-URLs den Status 404 oder 410 zurückgeben. Beantragen Sie nach der Bereinigung eine Überprüfung. Das Tool zum Entfernen von URLs blendet Seiten nur vorübergehend aus und behebt kein Sicherheitsproblem. Bis die Warnungen verschwinden und die Sichtbarkeit in der Suche zurückkehrt, kann es dauern.